امنیت وردپرس یعنی مجموعهای از تنظیمات و عادتهای روزانه که احتمال هک شدن سایت را پایین میآورد و اگر اتفاقی افتاد، بازیابی سریع را ممکن میکند. در این مقاله ۲۰ اقدام عملی را به ترتیب اولویت مرور میکنیم. هر اقدام کوتاه و قابل اجراست و میتوانید همین امروز سراغش بروید.
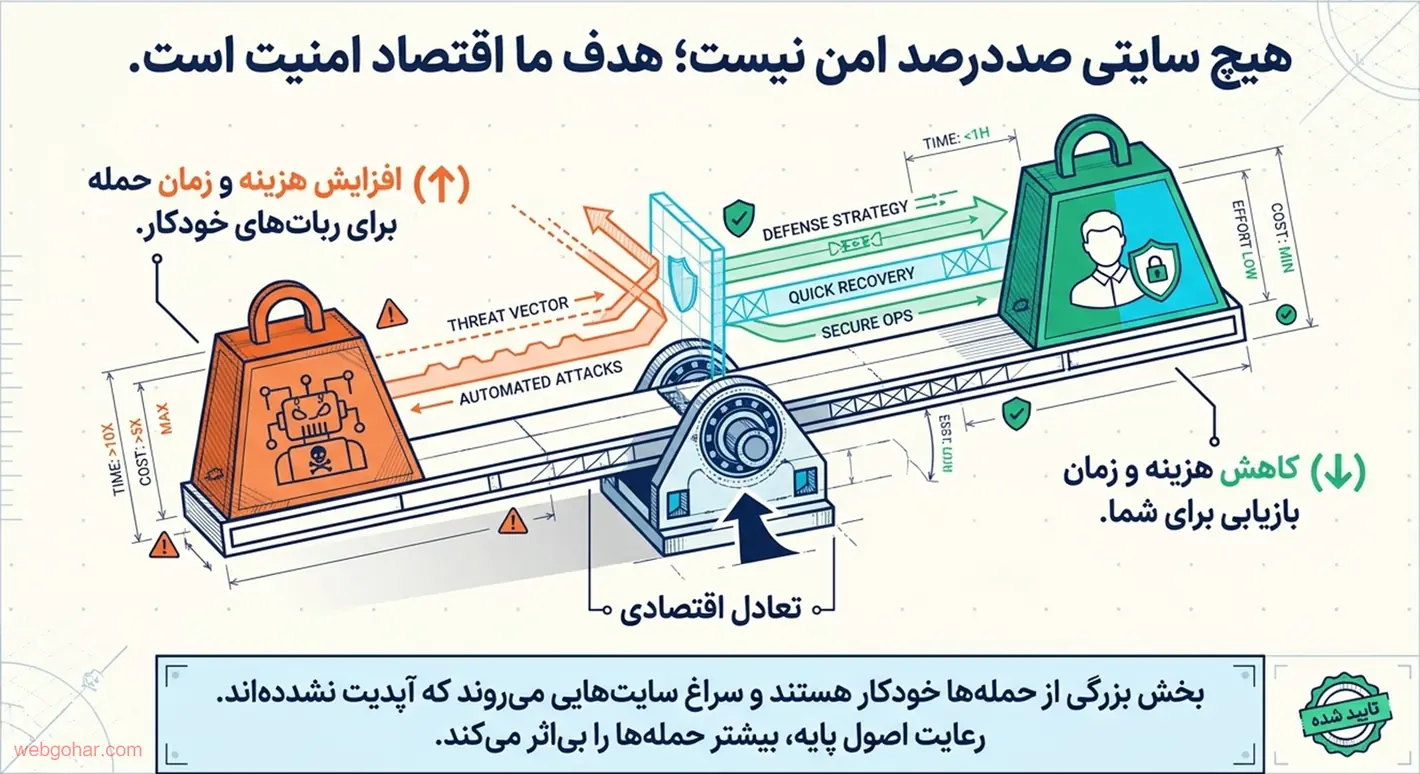
قبل از شروع، یک واقعیت ساده را بپذیریم: هیچ سایتی صددرصد امن نیست. هدف ما این است که حمله برای مهاجم پرهزینهتر شود و بازیابی برای شما ارزانتر. بخش بزرگی از حملهها خودکارند و سراغ سایتهایی میروند که آپدیت نشدهاند یا رمز ضعیف دارند. پس رعایت اصول پایه، بیشتر این حملهها را بیاثر میکند.
چرا امنیت وردپرس اهمیت دارد؟
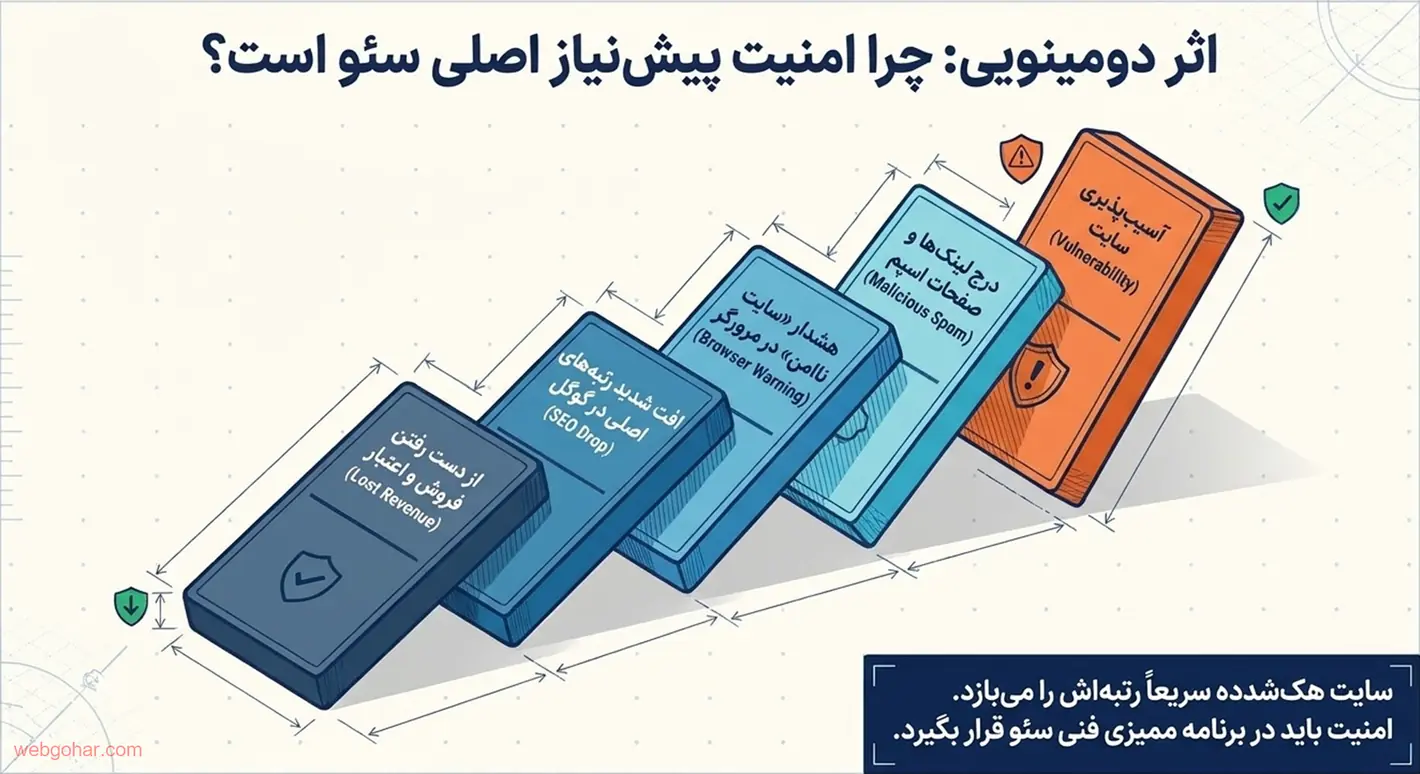
وردپرس محبوبترین سیستم مدیریت محتواست و همین محبوبیت، آن را به هدف مهاجمان تبدیل کرده است. ضعف معمولاً در هسته نیست؛ در افزونههای قدیمی، قالبهای کرکشده، رمزهای تکراری و دسترسیهای اضافه است. پیامد یک نفوذ هم فقط از کار افتادن سایت نیست:
- درج لینک و صفحههای اسپم که اعتبار سایت را در گوگل خراب میکند.
- سرقت اطلاعات مشتریان و سفارشها.
- مسدود شدن دامنه یا نمایش هشدار «سایت ناامن» در مرورگر.
- هزینه بازیابی و از دست رفتن فروش.
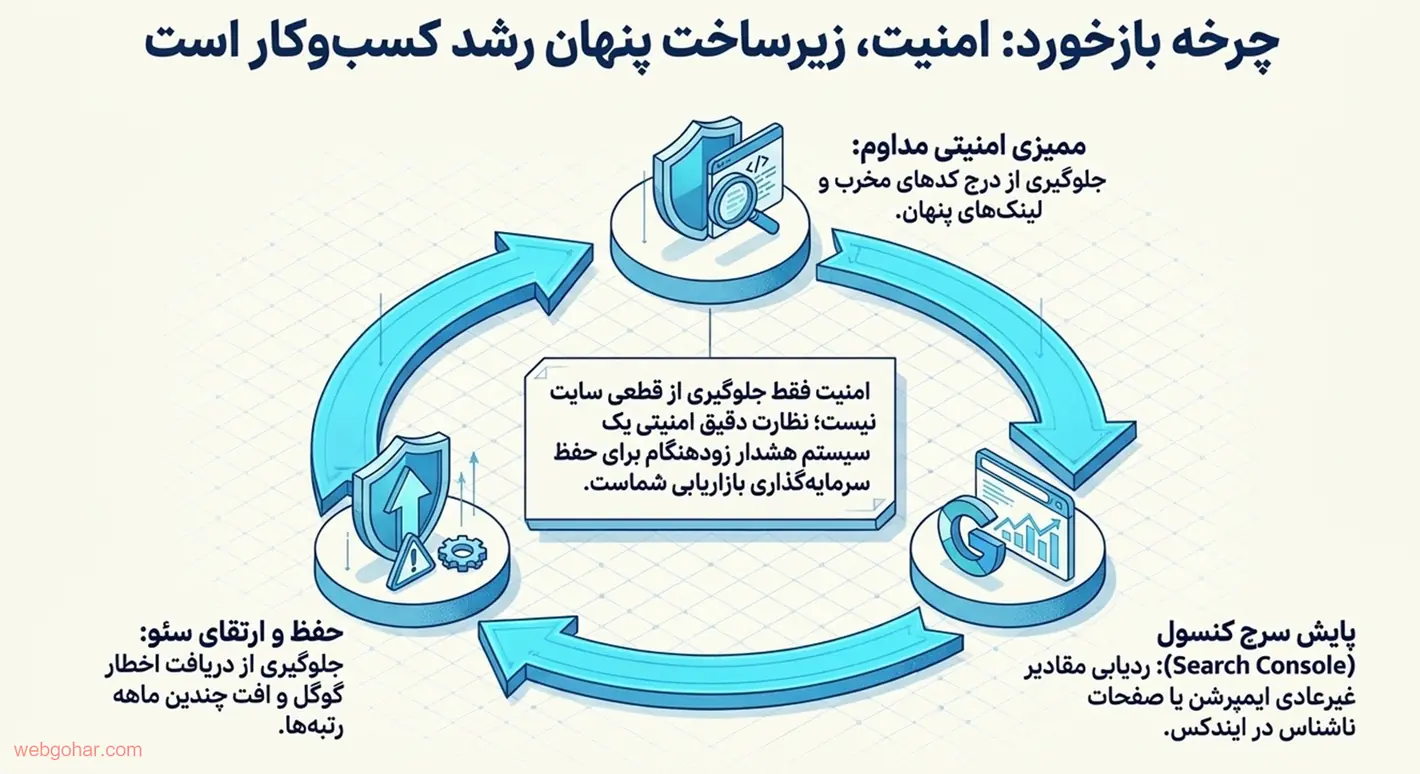
به همین دلیل امنیت وردپرس بخشی از سئو هم هست و سایت هکشده خیلی زود رتبهاش را از دست میدهد. اگر پروژه شما سئومحور است، امنیت را با بهترین شرکت سئو سایت هماهنگ کنید تا در برنامه ممیزی فنی قرار بگیرد.
چرا ترتیب اقدامها مهم است؟
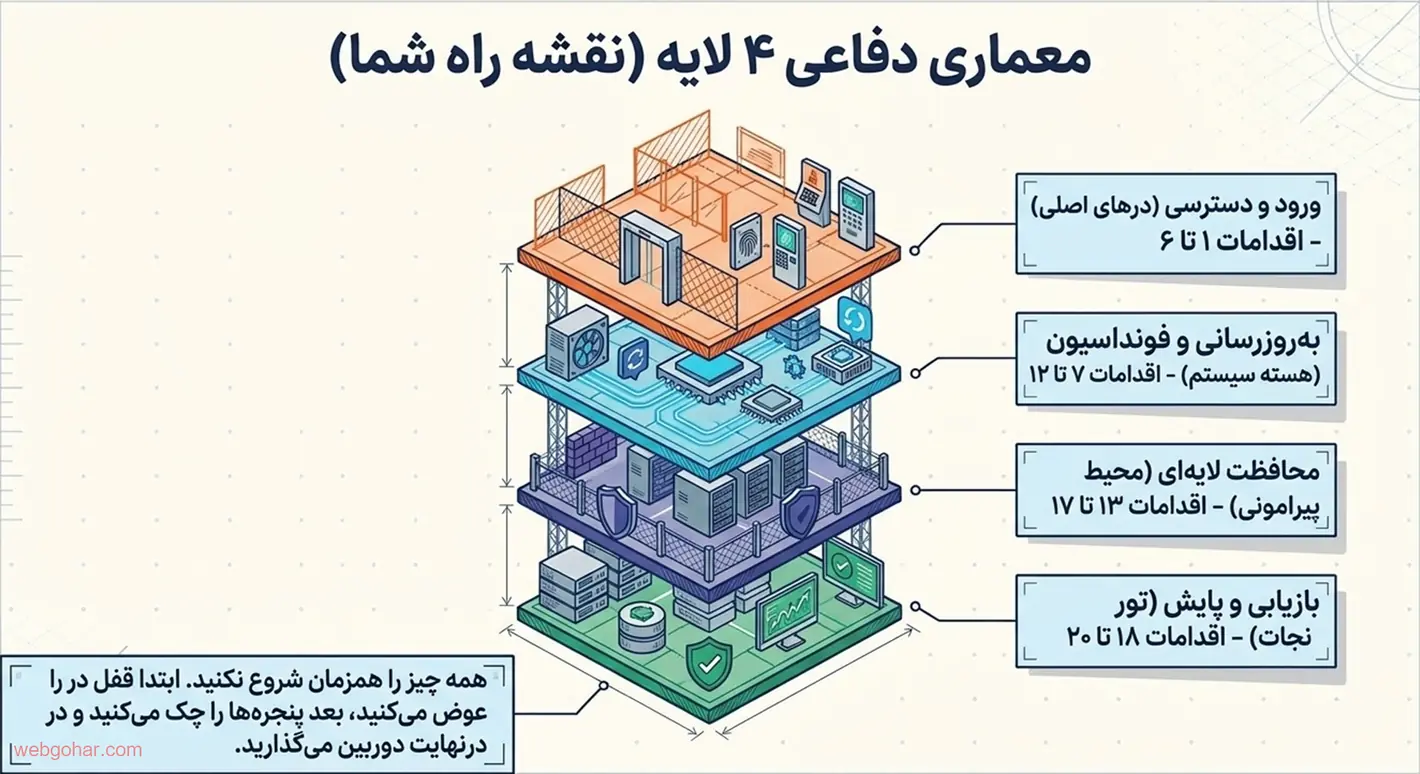
اگر وقت محدود دارید، همهچیز را همزمان شروع نکنید. بیشتر نفوذهای موفق از سه مسیر میآیند: رمز ضعیف، افزونه آپدیتنشده و نبود بکآپ سالم. این سه را اول ببندید و بعد سراغ فایروال و پایش بروید. مثل خانه است: اول قفل در را عوض میکنید، بعد پنجرهها را چک میکنید و در آخر دوربین میگذارید.
برای یک سایت کوچک، اجرای گروه اول و دوم معمولاً چند ساعت وقت میگیرد. در فروشگاه ووکامرس با افزونههای زیاد، بهتر است کار را در یک برنامه یکماهه پیش ببرید و هر هفته یک گروه را کامل کنید. این روش فشار را کم میکند و جا برای تست بعد از هر تغییر میگذارد.
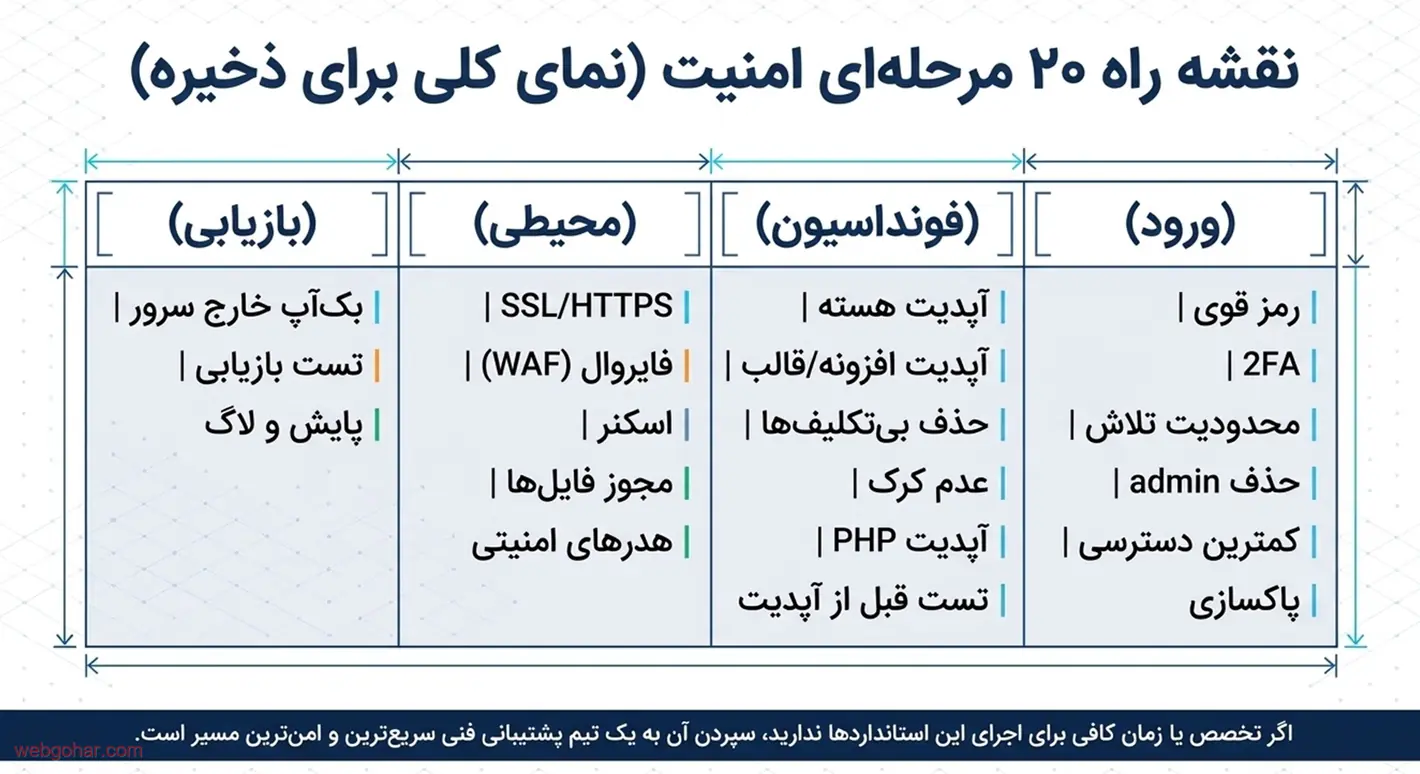
ساختار این راهنما هم همین منطق را دنبال میکند. چهار لایه داریم: ورود و دسترسی، بهروزرسانی و ابزارها، محافظت لایهای، و بازیابی و پایش. هر لایه روی لایه قبلی سوار میشود و ضعف یکی را تا حدی پوشش میدهد.
گروه اول: ورود و دسترسی (اقدام ۱ تا ۶)
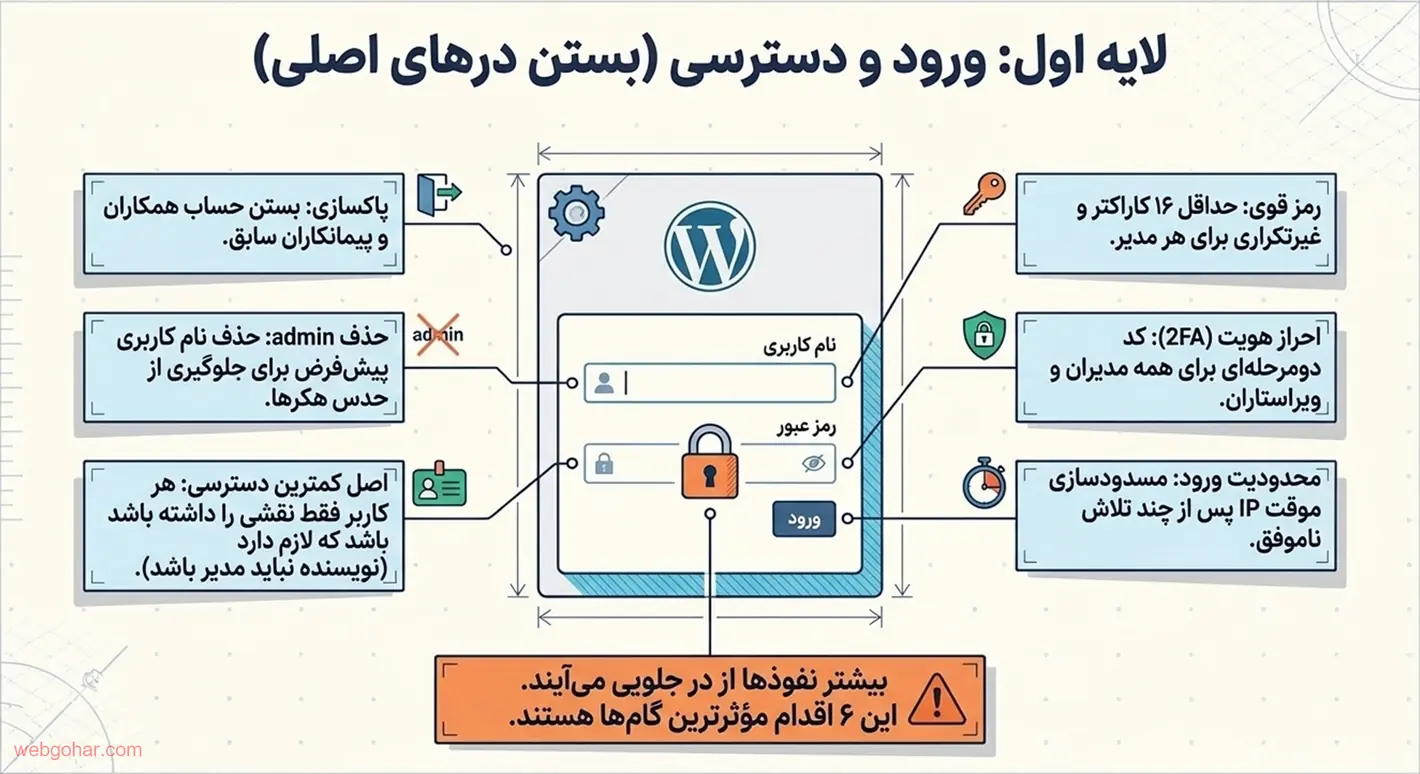
بیشتر نفوذها از در جلویی میآیند؛ یعنی صفحه ورود. این شش اقدام سادهترین و مؤثرتریناند.
- رمز قوی و یکتا: برای هر حساب مدیر رمز طولانی (حداقل ۱۶ کاراکتر) و غیرتکراری بگذارید و از مدیر رمز عبور استفاده کنید.
- احراز هویت دومرحلهای: برای همه مدیرها و ویراستارها فعال کنید. حتی اگر رمز لو برود، مهاجم به کد دوم نیاز دارد.
- محدودیت تلاش ناموفق: بعد از چند بار ورود اشتباه، IP را موقتاً مسدود کنید.
- حذف کاربر admin پیشفرض: نام کاربری قابل حدس، نیمی از کار مهاجم را انجام میدهد.
- اصل کمترین دسترسی: هر کاربر فقط نقشی را داشته باشد که لازم دارد؛ نویسنده نباید مدیر باشد.
- پاکسازی کاربران قدیمی: حساب همکاران و پیمانکاران سابق را ببندید.
یک عادت کوچک کمک زیادی میکند: هر سه ماه فهرست کاربران را باز کنید و بپرسید «این فرد هنوز به این دسترسی نیاز دارد؟» حسابهای فراموششده معمولاً بیسروصدا به نقطه ضعف تبدیل میشوند.
گروه دوم: بهروزرسانی و ابزارها (اقدام ۷ تا ۱۲)
آسیبپذیریهای شناختهشده افزونهها مهمترین مسیر حمله در سایتهای وردپرسیاند. اینجا نظم از هر ابزاری مهمتر است.
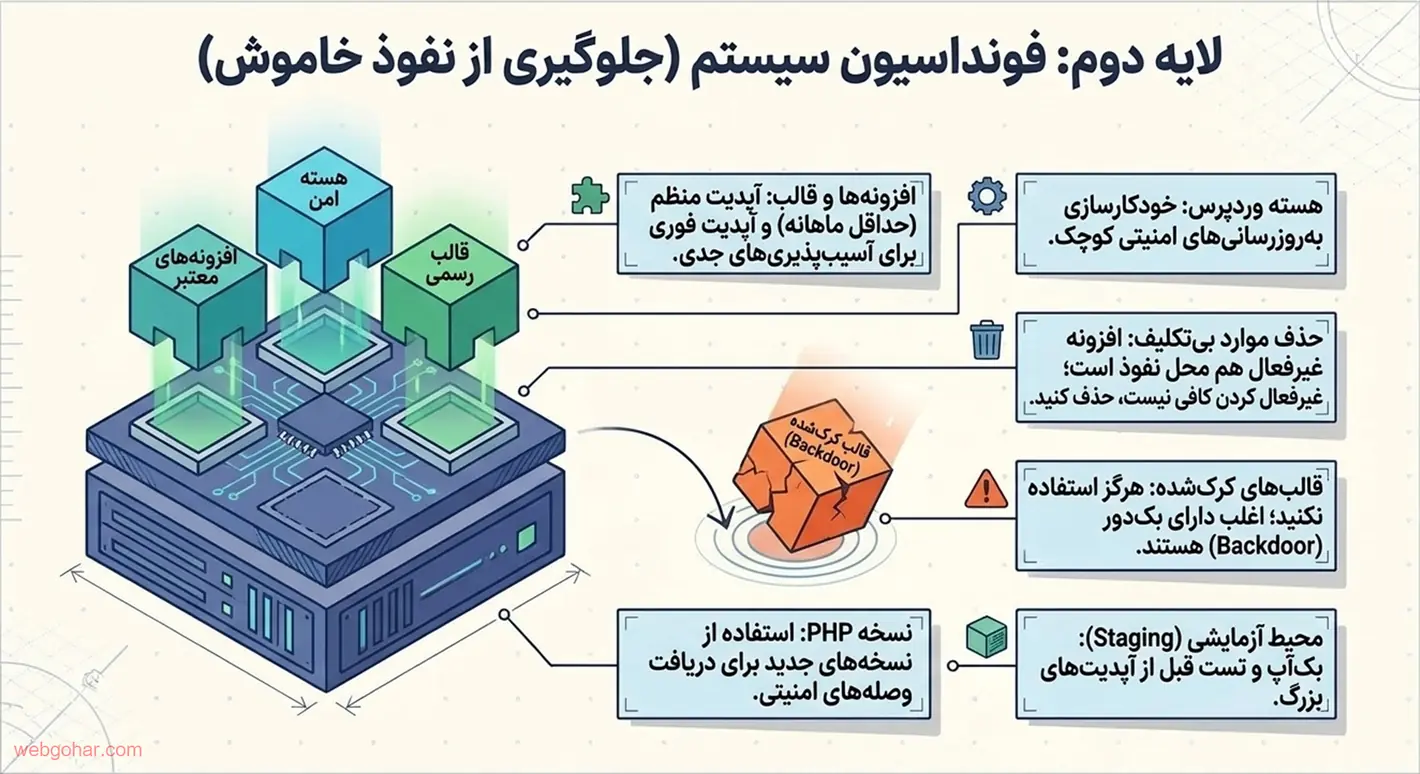
- هسته وردپرس را بهروز نگه دارید. بهروزرسانیهای امنیتی کوچک را خودکار کنید.
- افزونهها و قالب را منظم آپدیت کنید. حداقل ماهی یک بار، و برای آسیبپذیریهای جدی فوراً.
- موارد بیاستفاده را حذف کنید. افزونه یا قالب غیرفعال هم میتواند محل نفوذ باشد؛ غیرفعال کردن کافی نیست.
- از قالب و افزونه کرکشده استفاده نکنید. این فایلها اغلب بکدور دارند و سایت را از همان ابتدا آلوده میکنند.
- نسخه PHP را بهروز کنید. نسخههای قدیمی دیگر وصله امنیتی نمیگیرند.
- قبل از آپدیتهای بزرگ بکآپ بگیرید و در محیط آزمایشی تست کنید. این کار هم امنیت را حفظ میکند و هم از خرابی ناگهانی جلوگیری میکند.
اگر وقت یا تخصص لازم را ندارید، سپردن آپدیتها به یک شرکت پشتیبانی سایت منطقیترین راه است. هزینه این خدمت را میتوانید در صفحه تعرفه پشتیبانی سایت ببینید.
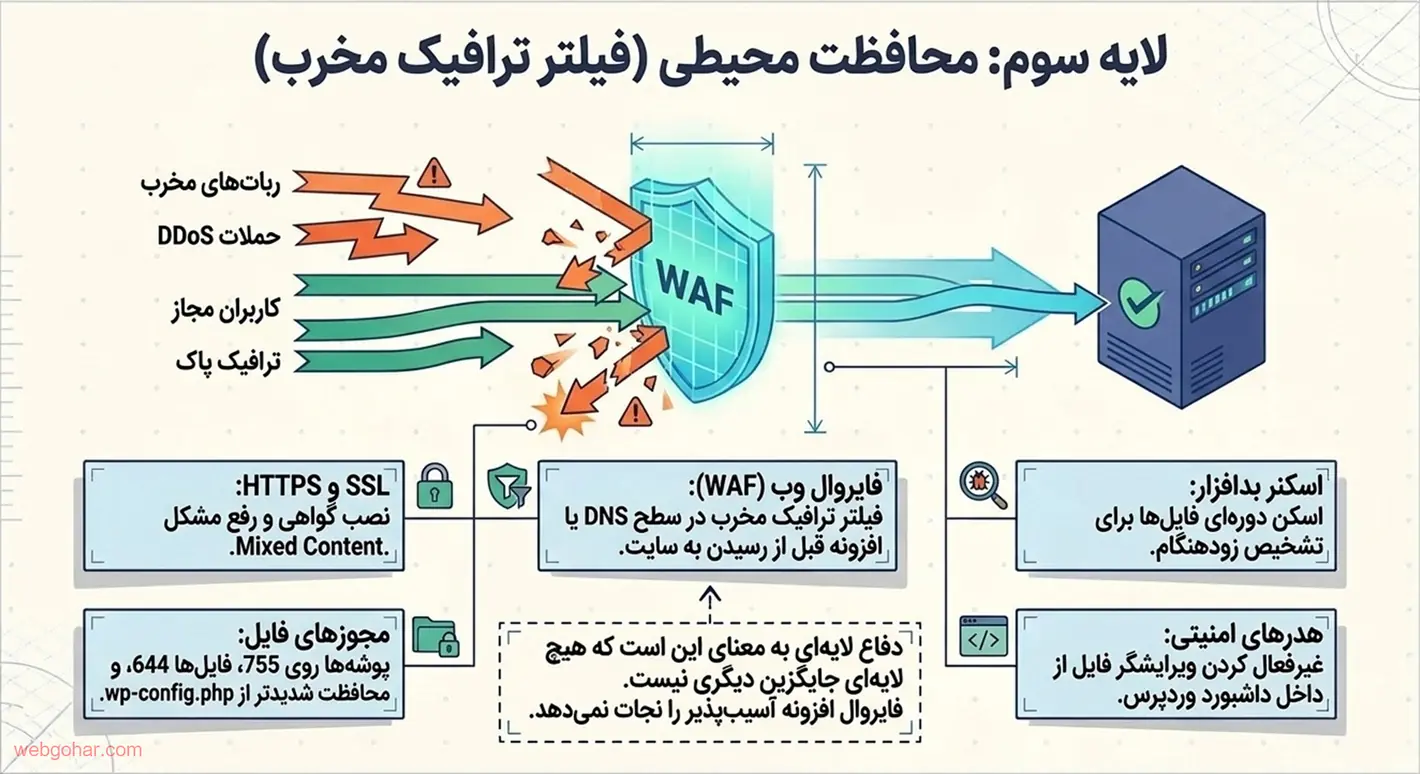
گروه سوم: محافظت لایهای (اقدام ۱۳ تا ۱۷)
- SSL و اجبار HTTPS: گواهی را نصب کنید، همه آدرسها را به HTTPS هدایت کنید و مشکل Mixed Content را رفع کنید.
- فایروال وب (WAF): یک فایروال در سطح DNS یا افزونه، ترافیک مخرب را قبل از رسیدن به سایت فیلتر میکند.
- اسکنر بدافزار: اسکن دورهای فایلها برای تشخیص زودهنگام کدهای مشکوک.
- مجوزهای فایل: پوشهها ۷۵۵ و فایلها ۶۴۴ باشند و فایل wp-config.php محدودتر محافظت شود.
- هدرهای امنیتی و غیرفعال کردن ویرایشگر فایل: ویرایش مستقیم قالب و افزونه از داشبورد را ببندید و هدرهایی مثل X-Frame-Options را تنظیم کنید.
یک نکته فنی: این لایهها جایگزین هم نیستند. فایروال بخشی از حمله را میگیرد، اما اگر افزونه آسیبپذیر روی سایت باشد، خطر همچنان وجود دارد. دفاع لایهای یعنی هیچ لایهای بهتنهایی کافی نیست.
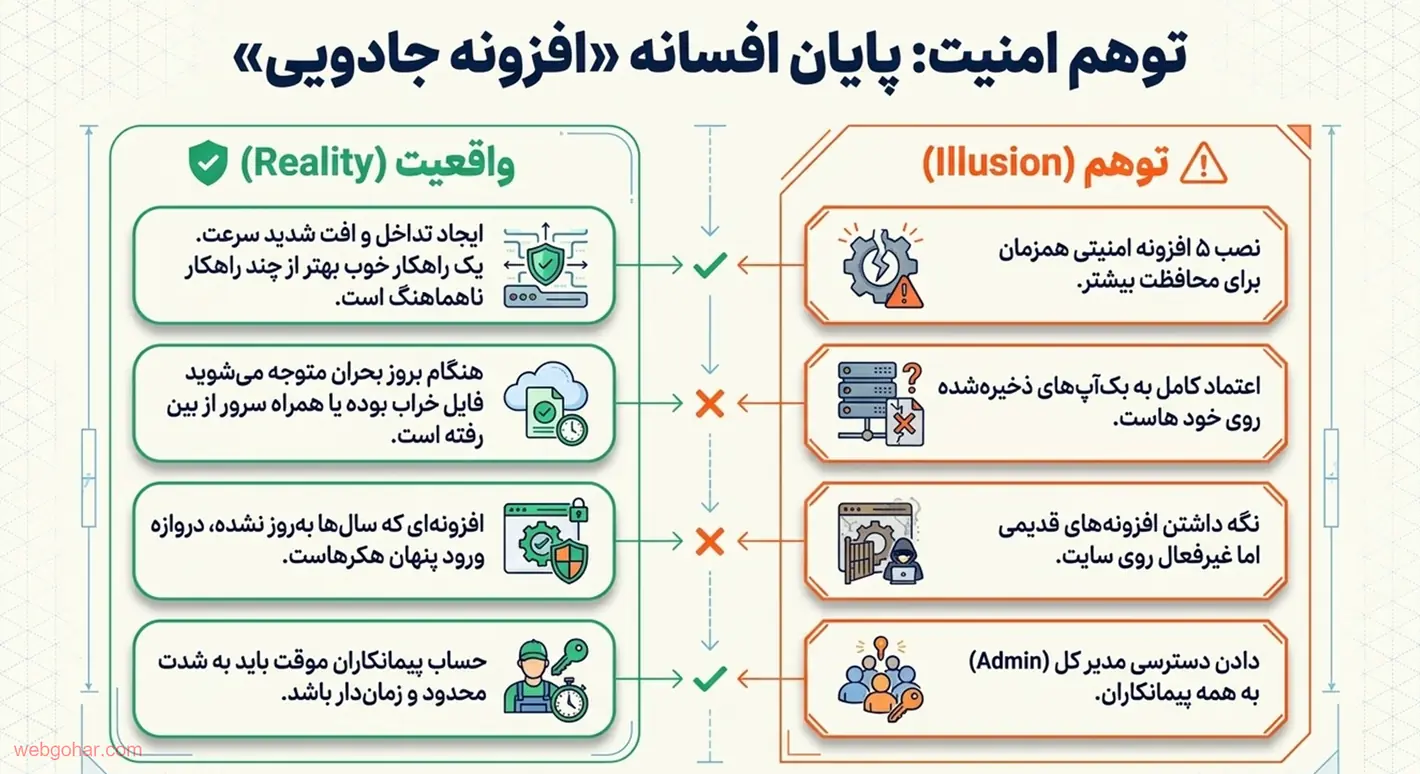
گروه چهارم: بازیابی و پایش (اقدام ۱۸ تا ۲۰)
امنیت فقط پیشگیری نیست؛ توان برگشت سریع هم میخواهد. این بخش را اغلب نادیده میگیرند.
- بکآپ خودکار و خارج از سرور: هم فایلها و هم دیتابیس را نگه دارید، چند نسخه قدیمی را حفظ کنید و یک کپی در فضای جدا (مثل ذخیره ابری) داشته باشید. بکآپی که فقط روی سرور آلوده است، فایدهای ندارد.
- تست بازیابی: دستکم یک بار بکآپ را در محیط آزمایشی برگردانید. بکآپ تستنشده فقط یک امید است.
- پایش و لاگ: آپتایم، تغییر فایلها، ورودهای ناموفق و رخدادهای مشکوک را ثبت و بررسی کنید.
پایش وقتی ارزش دارد که کسی هشدارها را بخواند. تعیین کنید چه کسی ایمیلهای هشدار را میبیند و در صورت دیدن یک تغییر ناشناخته، اولین قدمش چیست. همین یک تصمیم ساده زمان واکنش را کوتاه میکند.
امنیت وردپرس برای فروشگاه ووکامرس چه تفاوتی دارد؟
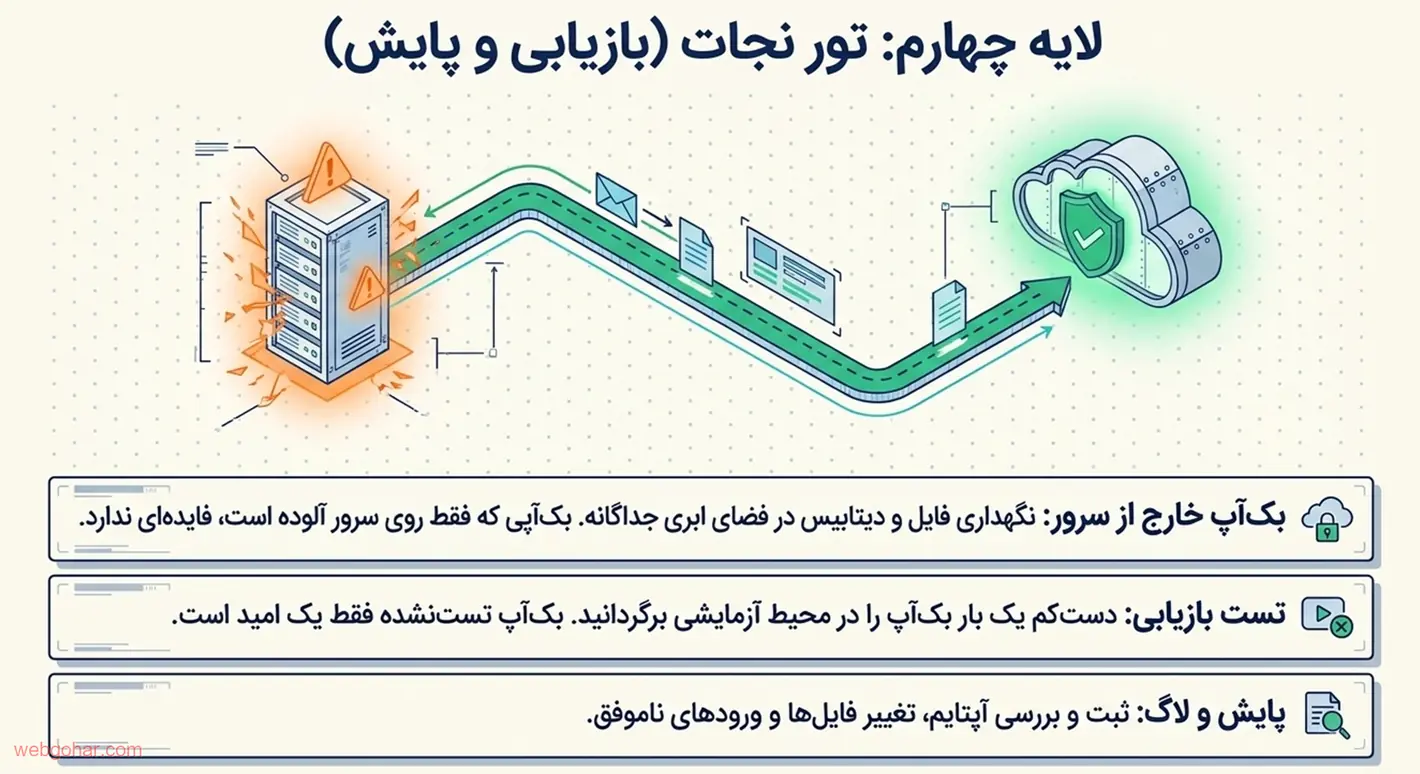
در فروشگاه، علاوه بر سایت، اطلاعات سفارش و مشتری هم در خطر است. این نکتهها را اضافه کنید:
- از افزونههای درگاه پرداخت رسمی و بهروز استفاده کنید و هرگز اطلاعات کارت را روی سایت ذخیره نکنید.
- دسترسی «مدیر فروشگاه» را از «مدیر سایت» جدا کنید.
- بعد از هر آپدیت مهم، فرایند خرید را از ابتدا تا انتها تست کنید.
- بکآپ دیتابیس را با فاصله کوتاهتر بگیرید، چون سفارشها هر لحظه ثبت میشوند.
- لاگ سفارشهای مشکوک و تلاشهای ناموفق پرداخت را بررسی کنید.
تفاوت اصلی در حساسیت داده و هزینه توقف است. وقتی سایت فروشگاهی چند ساعت از دسترس خارج شود، فروش هم متوقف میشود. برای همین در فروشگاه، هم بکآپها باید پرتکرارتر باشند و هم آپدیتها حتماً پس از تست روی محیط آزمایشی انجام شوند.
اشتباههای رایج در امنیت وردپرس
حتی صاحبان سایت باتجربه هم گاهی در این دامها میافتند.
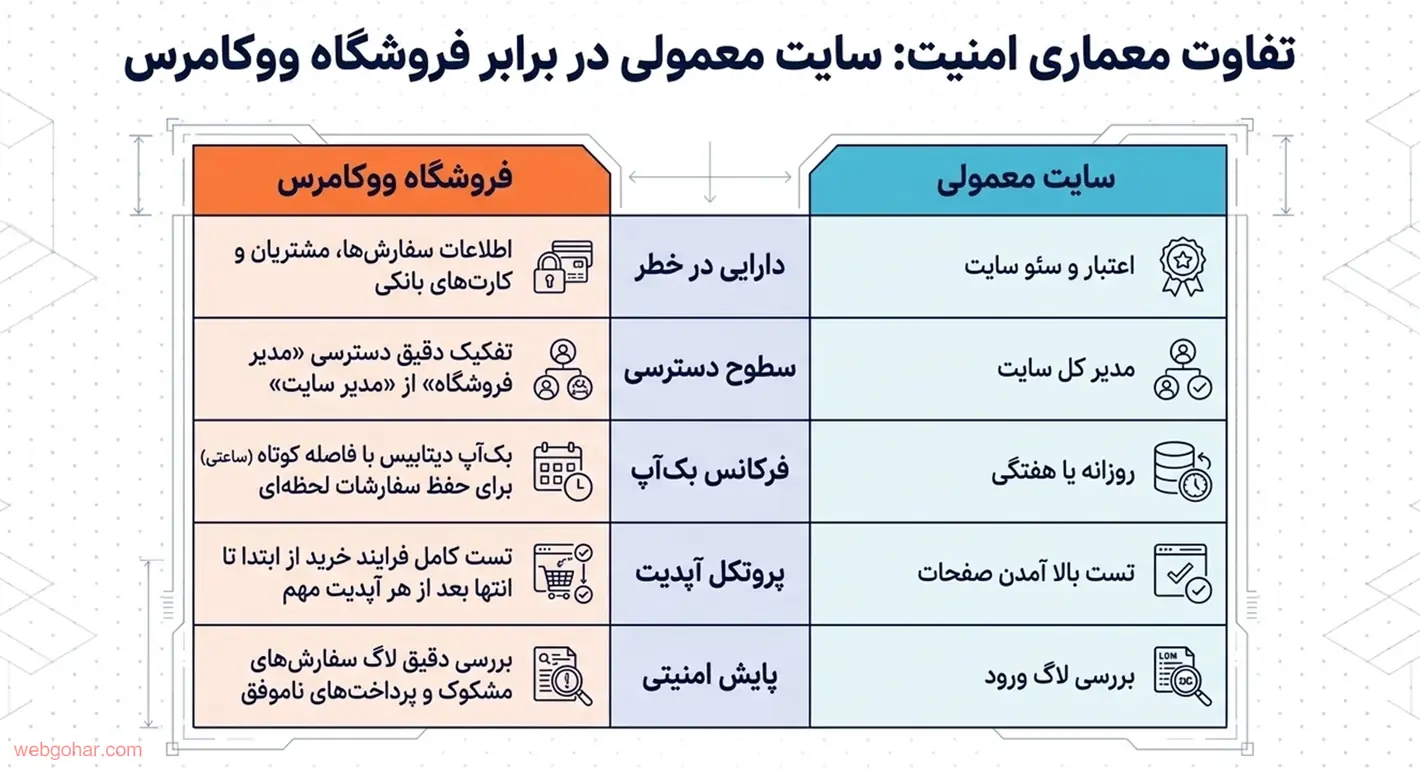
- نصب چند افزونه امنیتی همزمان: تداخل ایجاد میکند و سرعت را پایین میآورد. یک راهکار خوب بهتر از چند راهکار ناهماهنگ است.
- اعتماد به بکآپ بدون تست: بسیاری فقط وقتی بحران پیش میآید میفهمند فایل بکآپ خراب بوده است.
- نگه داشتن افزونههای رهاشده: افزونهای که سالها بهروز نشده، برنامه مشخصی برای وصله ندارد.
- دادن دسترسی مدیر به همه: پیمانکاران موقت باید حساب محدود و زماندار بگیرند.
- نادیده گرفتن هشدارها: ایمیلهای اعلان ورود یا تغییر فایل را جدی بگیرید.
یک مثال واقعگرایانه: سایتی با ۳۰ افزونه را در نظر بگیرید که دو سال آپدیت نشده است. اگر فقط یکی از آنها آسیبپذیر باشد، مهاجم میتواند فایل مخرب آپلود کند. آنچه دیده میشود تغییر رتبه در گوگل و صفحات اسپم است، اما ریشه مشکل یک افزونه فراموششده بوده است.
ابزارها و افزونههای مفید؛ چطور انتخاب کنیم؟
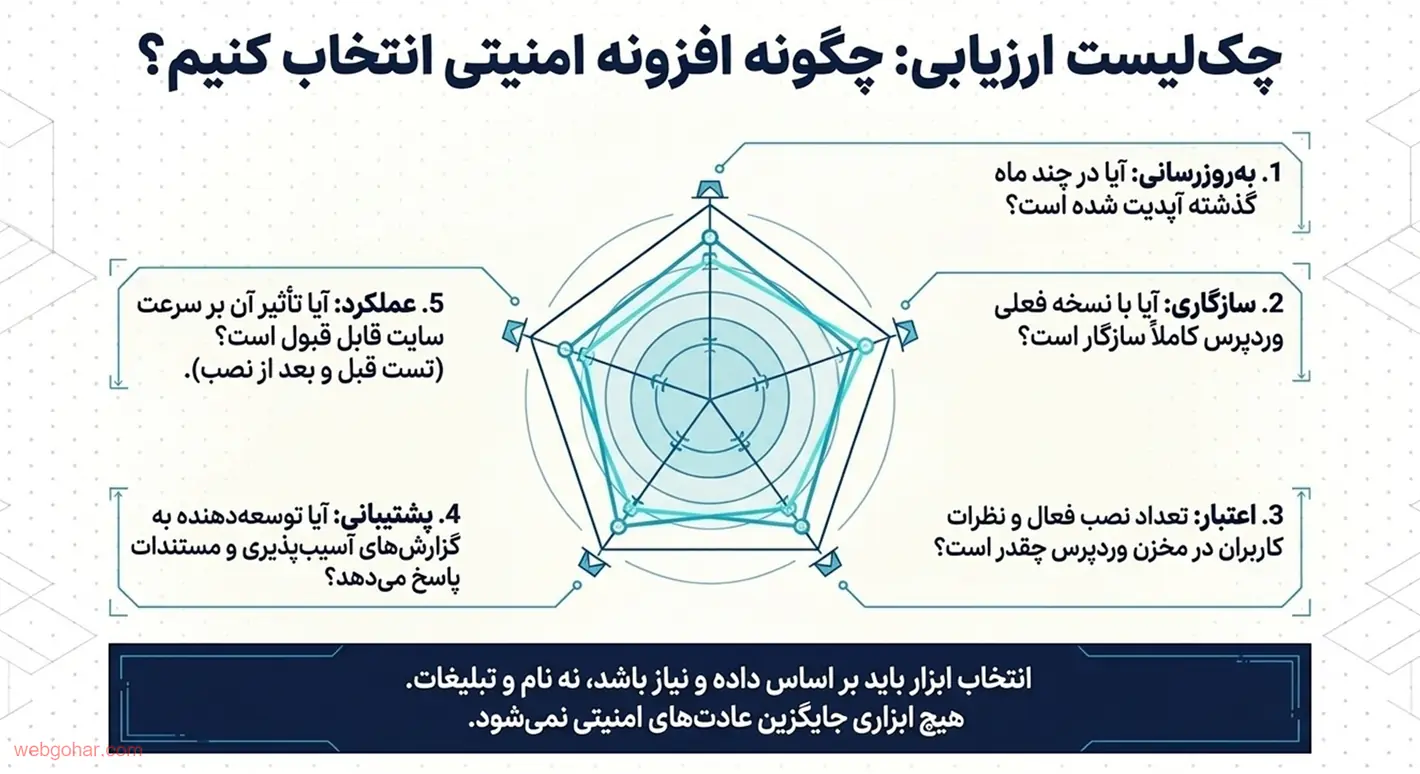
انتخاب ابزار امنیتی را بر اساس نیاز انجام دهید، نه نام و تبلیغات. پیش از نصب هر افزونه بپرسید: آخرین بار کی بهروز شده؟ با نسخه فعلی وردپرس سازگار است؟ تعداد نصب فعال و نظرات کاربران چقدر است؟ توسعهدهندهاش به گزارش آسیبپذیری پاسخ میدهد؟
از نظر عملکرد، ابزارهای امنیتی در چند دسته قرار میگیرند: فایروال و ضد حملههای خودکار، اسکنر بدافزار، احراز هویت دومرحلهای، محدودکننده ورود و بکآپ. بعضی افزونهها چند کار را با هم انجام میدهند، اما همیشه جمع کردن همه کارها در یک افزونه بهترین انتخاب نیست. برای مثال، بکآپ بهتر است در سطح هاست یا با ابزار جداگانه انجام شود تا اگر سایت از کار افتاد، نسخه پشتیبان هم از دسترس خارج نشود.
معیار ساده برای ارزیابی افزونه امنیتی
- بهروزرسانی در چند ماه گذشته.
- مستندات واضح و پشتیبانی فعال.
- گزارش و لاگ قابل فهم برای مدیر سایت.
- تأثیر قابل قبول بر سرعت (قبل و بعد از نصب تست کنید).
- امکان خروجی گرفتن از تنظیمات برای بازیابی سریع.
در نهایت، هیچ ابزاری جای اجرای منظم این چکلیست را نمیگیرد. ابزار کمک میکند، اما عادت بهروزرسانی، تست بکآپ و کنترل دسترسی است که امنیت سایت شما را واقعاً بالا میبرد.
امنیت وردپرس و رتبه گوگل
وقتی از امنیت صحبت میکنیم، معمولاً به هک و بازیابی فکر میکنیم. اما آسیبپذیری روی سئو هم اثر دارد. مهاجمان گاهی صفحات اسپم و لینکهای پنهان درج میکنند که ماهها طول میکشد تا پاک شوند. در این مدت ممکن است گوگل سایت را با هشدار امنیتی نشان دهد یا رتبه کلمات اصلی افت کند.
راه مقابله این است که امنیت را در برنامه سئو ببینید. در Search Console مسائل امنیتی را بررسی کنید، به ایمپرشنهای غیرعادی و صفحات ناشناس در ایندکس توجه کنید و هر ماه گزارش اسکن بدافزار را بخوانید. این مراقبتها هزینه چندانی ندارند، اما از افت چندماهه جلوگیری میکنند.
چکلیست زمانبندیشده برای امنیت وردپرس
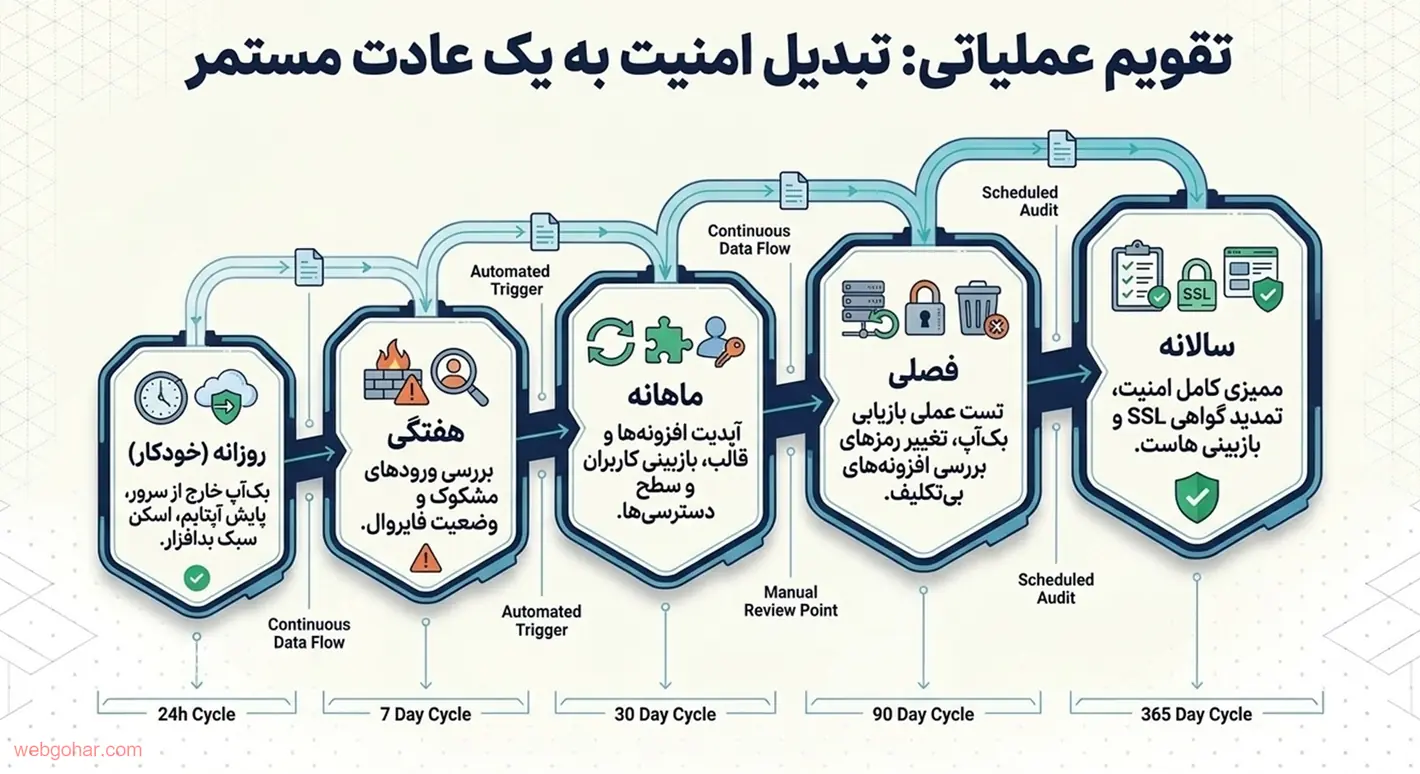
برای اینکه این ۲۰ اقدام یکبار انجام نشوند و رها شوند، آنها را به یک تقویم تبدیل کنید:
| بازه | کار |
|---|---|
| روزانه (خودکار) | بکآپ خارج از سرور، پایش آپتایم، اسکن سبک بدافزار |
| هفتگی | بررسی ورودهای مشکوک و وضعیت فایروال |
| ماهانه | آپدیت افزونهها و قالب، بازبینی کاربران و دسترسیها |
| فصلی | تست بازیابی بکآپ، تغییر رمزهای مهم، بررسی افزونههای بیاستفاده |
| سالانه | ممیزی کامل امنیت، تمدید گواهی و بازبینی هاست |
اگر سایت هک شد، چه کنیم؟
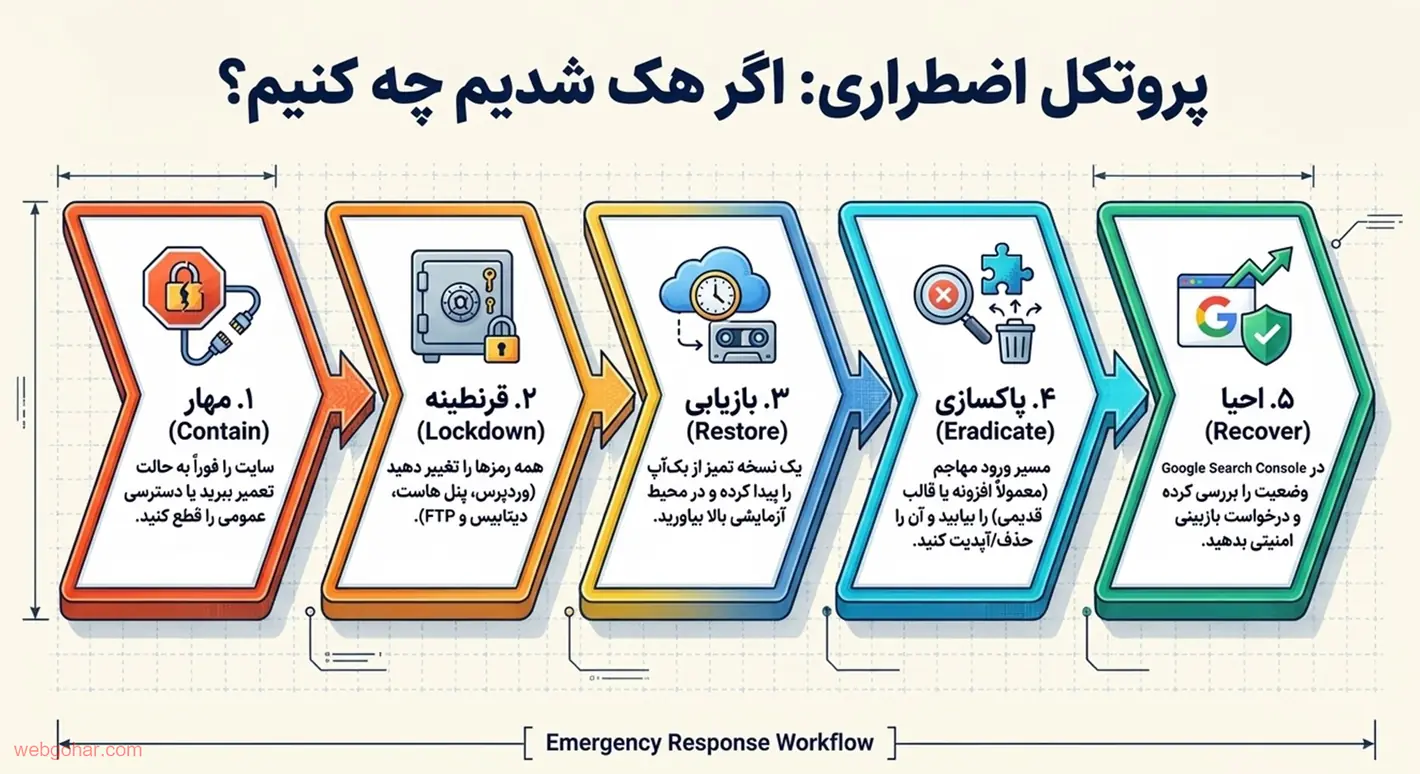
پیش از هر اقدامی آرام بمانید و به این ترتیب پیش بروید:
- سایت را به حالت تعمیر ببرید یا دسترسی عمومی را قطع کنید تا آسیب گسترش پیدا نکند.
- همه رمزها را عوض کنید: وردپرس، هاست، دیتابیس و FTP.
- نسخه تمیز بکآپ را پیدا کنید و در محیط آزمایشی بازیابی کنید.
- مسیر ورود مهاجم را بیابید؛ معمولاً افزونه یا قالب قدیمی است. آن را حذف یا آپدیت کنید.
- در Google Search Console وضعیت اقدامات دستی و مسائل امنیتی را بررسی کنید و در صورت نیاز درخواست بازبینی بدهید.
اگر تجربه کافی ندارید، کمک گرفتن از یک شرکت پشتیبانی سایت تهران یا تیم متخصص، سریعتر و کمهزینهتر از آزمون و خطاست. معیارهای انتخاب این تیم را در صفحه بهترین شرکت پشتیبانی سایت میتوانید ببینید.
سؤالات متداول
بهترین افزونه برای امنیت وردپرس کدام است؟
هیچ افزونهای جادویی نیست. ترکیب فایروال، اسکنر، احراز هویت دومرحلهای و بکآپ مهم است، نه نام یک افزونه خاص.
هر چند وقت یکبار باید امنیت سایت را بررسی کنم؟
برخی چکها باید خودکار و روزانه باشند و بقیه هفتگی، ماهانه و فصلی. جدول بالا را الگو قرار دهید.
آیا تغییر آدرس ورود wp-admin کافی است؟
خیر. تغییر آدرس فقط حملههای خودکار ساده را کم میکند و جایگزین رمز قوی و احراز هویت دومرحلهای نیست.
بکآپ هاست کافی است؟
نه. بکآپ باید جدا از سرور اصلی هم نگهداری شود و بازیابی آن تست شده باشد.
جمعبندی
امنیت وردپرس با رمز و احراز هویت قوی، بهروزرسانی منظم، دفاع لایهای و بکآپ تستشده ساخته میشود. از اقدامهای گروه اول و دوم شروع کنید، چون بیشترین تأثیر را با کمترین هزینه دارند. بعد بقیه را در تقویم ماهانه جا بدهید. وقتی این چرخه تکرار شود، سایت امنتر میشود و رشد کسبوکار هم بیدغدغهتر ادامه پیدا میکند.